01Projektdauer
Typischerweise 6–12 Wochen – abhängig von Anzahl und Kritikalität der KI-Anwendungen.




Viele Unternehmen nutzen bereits KI-Tools oder planen deren Einführung – doch oft fehlen klare Regeln, Verantwortlichkeiten und Nachweise. Wir schaffen Struktur, damit KI nicht unkontrolliert eingesetzt wird, sondern sicher, nachvollziehbar und im Einklang mit regulatorischen Anforderungen.
Mitarbeitende nutzen Chatbots, generative KI oder Automatisierungslösungen häufig, bevor es verbindliche Regeln gibt. Dadurch entstehen Risiken für Datenschutz, Informationssicherheit, Geschäftsgeheimnisse und Compliance. Ohne Transparenz bleibt unklar, welche KI-Systeme im Unternehmen tatsächlich eingesetzt werden.
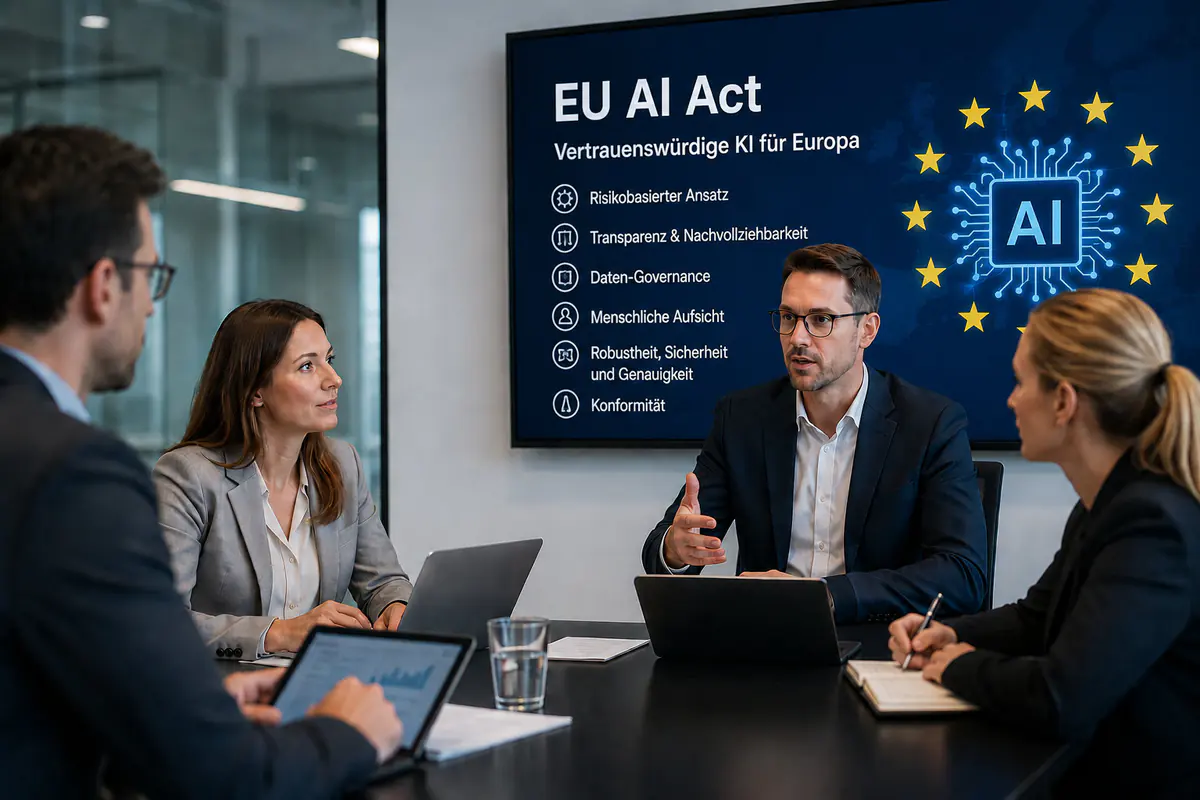
Der EU AI Act führt risikobasierte Anforderungen für KI-Systeme ein und wird schrittweise angewendet. Für Unternehmen ist häufig unklar, ob sie Anbieter, Betreiber oder Nutzer von KI-Systemen sind, welche Risikokategorie relevant ist und welche Pflichten daraus entstehen. Die EU beschreibt den AI Act als risikobasierten Rechtsrahmen, der KI-Systeme je nach Risiko unterschiedlich reguliert.
KI betrifft nicht nur IT oder Datenschutz, sondern auch Management, Fachbereiche, Einkauf, HR, Recht, Compliance und Informationssicherheit. Ohne klare Rollen, Freigabeprozesse und Leitlinien entstehen Schatten-KI, uneinheitliche Entscheidungen und schwer steuerbare Risiken.
Bei der Nutzung von KI können vertrauliche Informationen, personenbezogene Daten, Kundendaten oder interne Dokumente unbeabsichtigt in ungeeignete Tools eingegeben werden. Besonders bei generativer KI braucht es klare Vorgaben, welche Daten verwendet werden dürfen und welche Nutzung ausgeschlossen ist.
Wenn KI-Systeme ohne strukturierte Bewertung eingeführt werden, fehlen später Nachweise zu Zweck, Risikobewertung, Freigabe, Verantwortlichkeit, Datenverarbeitung, Sicherheitsmaßnahmen und menschlicher Kontrolle. Das erschwert interne Steuerung, Audits und regulatorische Nachweisfähigkeit.
Unser Lösungsansatz bringt Transparenz, Sicherheit und Steuerbarkeit in den Einsatz von KI. Wir erfassen bestehende und geplante KI-Anwendungen, bewerten Risiken, ordnen relevante EU-AI-Act-Anforderungen ein und entwickeln klare Governance-Strukturen für Ihr Unternehmen. Dazu gehören Leitlinien, Rollen, Freigabeprozesse, Risikobewertungen, sichere Nutzungsvorgaben, Awareness und prüffähige Dokumentation. So entsteht ein praxisnaher Rahmen, der Innovation ermöglicht, ohne Sicherheit, Datenschutz und Compliance aus dem Blick zu verlieren.
Nach der Zusammenarbeit mit BlackMount verfügen Sie über einen strukturierten und etablierten Rahmen für den sicheren Einsatz von KI in Ihrem Unternehmen. KI-Anwendungen sind erfasst, Risiken bewertet, Verantwortlichkeiten geregelt und zulässige Nutzungsarten klar definiert. Ihre Organisation besitzt Richtlinien, Freigabeprozesse, Schulungsbausteine und prüffähige Nachweise, um KI sicher zu nutzen und relevante Anforderungen aus EU AI Act, Datenschutz, Informationssicherheit und interner Compliance nachvollziehbar zu erfüllen.
KI-Anwendungen werden inventarisiert, risikobasiert eingeordnet und mit passenden Governance- und Nachweisprozessen abgesichert.
Typischerweise 6–12 Wochen – abhängig von Anzahl und Kritikalität der KI-Anwendungen.
Management, Legal/Compliance, Datenschutz, Informationssicherheit, IT, Produktmanagement und betroffene Fachbereiche.
KI-Inventar bereitstellen, Use Cases in Interviews schärfen und Governance-Entscheidungen in Workshops abstimmen.
KI-Inventar, Rollen- und Risikoklassifizierung, Gap Assessment, Governance-Modell, Richtlinien und priorisierte Umsetzungsroadmap.
Unternehmen ab etwa 100 Mitarbeitenden, die KI bereits einsetzen oder anbieten und regulatorische Pflichten frühzeitig mit praktikabler Governance verbinden möchten.
Der konkrete Aufwand richtet sich nach Scope, Standorten, vorhandenem Reifegrad und gewünschter Prüftiefe. Vor Projektstart erhalten Sie einen klar abgegrenzten Leistungsumfang mit nachvollziehbaren Annahmen und ohne versteckte Zusatzleistungen.
Konkrete Projekte zeigen, wie wir Risiken priorisieren, Strukturen verbessern und Security messbar in die Umsetzung bringen.
Erprobte Security-Beratung, qualifizierte Senior-Expertise und klare Verantwortlichkeiten – für Entscheidungen mit weniger Risiko.
brand eins und Statista zählen BlackMount 2026 zu den besten IT-Dienstleistern Deutschlands. Die unabhängige Erhebung basiert auf Empfehlungen von Kunden und Branchenexperten – ein belastbarer Beleg für unsere Security-Expertise.


In 30 Minuten ordnen wir Ihre EU AI Act-Situation ein, klären den passenden Beratungsumfang und legen den sinnvollsten nächsten Schritt fest.

Im Erstgespräch ordnen wir Ihre Situation ein – statt Ihnen eine pauschale Standardantwort zu geben.


Vom ersten Austausch bis zur Umsetzung: Sie erhalten klare Entscheidungen, einen realistischen Fahrplan und greifbare Fortschritte.
Wir verstehen Ziele, Rahmenbedingungen und Prioritäten. Sie erhalten eine erste Einschätzung sowie den nächsten sinnvollen Schritt – fokussiert und ohne Umwege.
Wir vertiefen Ihre aktuelle Lage, bewerten Handlungsfelder und priorisieren Maßnahmen. Sie erhalten eine klare Strategie mit realistischem Fahrplan – transparent, umsetzbar, managementtauglich.
Wir starten in die Praxis: Maßnahmen steuern, Nachweise erstellen, Fortschritt messbar machen. Sie erhalten greifbare Ergebnisse – pragmatisch, prüfbar, terminsicher.
Wählen Sie Ihren Termin direkt aus. Kostenlos, unverbindlich und von Beginn an mit einem erfahrenen Senior-Berater für EU AI Act.
Für Anbieter und Betreiber von KI-Systemen mit regulatorischem Klärungsbedarf.
Wir ordnen Rolle, Risikoklasse und Betroffenheit Ihrer KI-Systeme ein.
Relevante Systeme, Pflichten und Governance-Lücken werden priorisiert.
Wir klären den sinnvollen Umfang eines AI-Act-Readiness-Checks.
Sie erhalten einen konkreten Einstieg in Ihre AI-Compliance-Roadmap.
Schildern Sie uns Ihre Ausgangslage. Unser Senior-Team prüft persönlich, wie BlackMount sinnvoll unterstützen kann und welche nächsten Schritte Substanz haben.