01Projektdauer
Je nach Fragestellung 2–8 Wochen oder als laufendes Sparring.


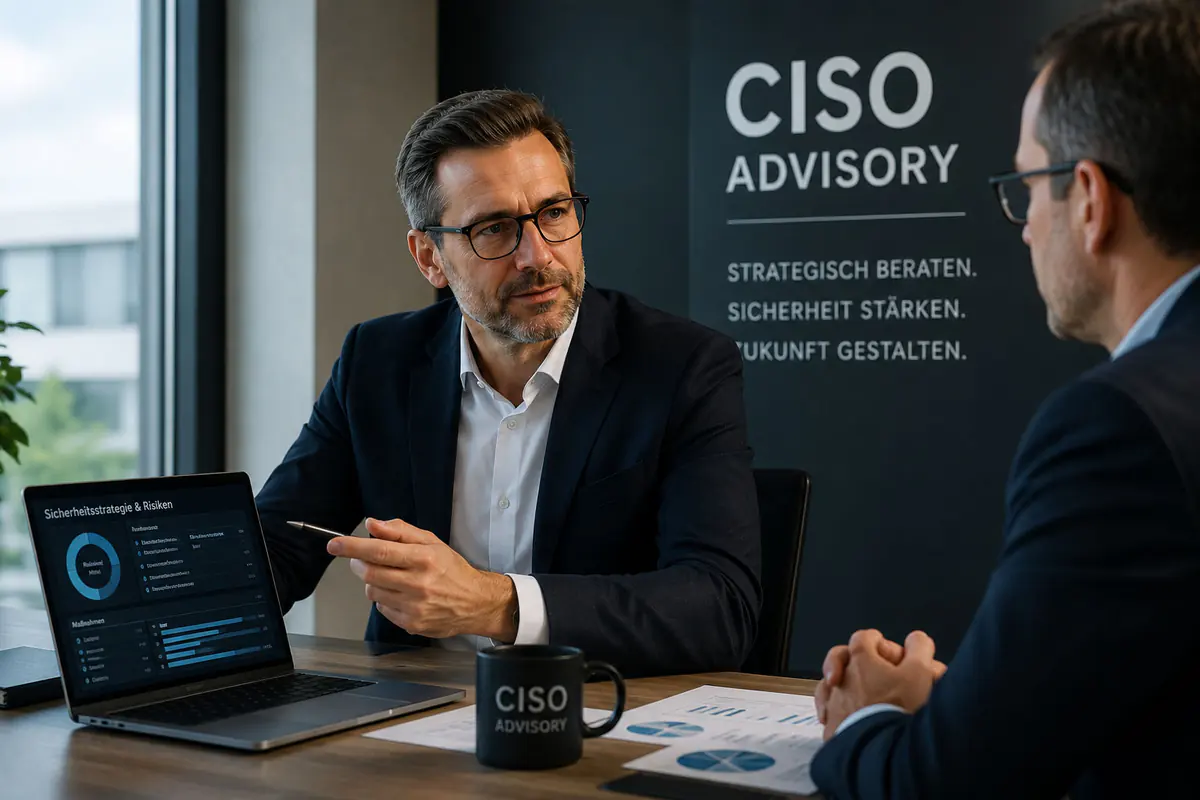


Viele IT-Sicherheitsverantwortliche tragen große Verantwortung, müssen komplexe Entscheidungen vorbereiten und gleichzeitig operative Themen steuern. Was dabei oft fehlt: ein erfahrener Sparringspartner, der die eigene Perspektive herausfordert, Best Practices aus anderen Unternehmen einbringt und hilft, strategisch klarer zu entscheiden.
IT-Sicherheitsverantwortliche müssen Risiken bewerten, Maßnahmen priorisieren und Managemententscheidungen vorbereiten – häufig ohne jemanden, der fachlich wirklich mitdenkt. Ohne strategisches Gegenüber bleiben viele Entscheidungen intern isoliert und werden nicht ausreichend reflektiert.
Wer Sicherheitsstrategien nur aus der eigenen Organisation heraus entwickelt, übersieht leicht alternative Lösungswege, bewährte Vorgehensweisen oder typische Fehler anderer Unternehmen. Genau hier hilft der Blick von außen, um Entscheidungen breiter abzusichern und neue Perspektiven einzubringen.
Viele Herausforderungen sind nicht einzigartig – andere Unternehmen haben ähnliche Themen bereits gelöst oder ähnliche Fehler gemacht. Ohne unternehmensübergreifenden Austausch bleibt wertvolle Erfahrung ungenutzt, die Ihre Sicherheitsorganisation schneller und zielgerichteter voranbringen könnte.
Zwischen operativen Tickets, Audits, Projekten und Managementanfragen bleibt oft wenig Raum für strategische Reflexion. Dadurch werden Sicherheitsmaßnahmen zwar umgesetzt, aber nicht immer in einen klaren Gesamtzusammenhang gebracht.
Ob ISO 27001, TISAX, NIS2, Cloud Security, Awareness, Risikomanagement oder technische Maßnahmen: Die Herausforderung liegt oft nicht im Wissen, dass etwas getan werden muss, sondern in der richtigen Reihenfolge, Begründung und Kommunikation gegenüber Management und Fachbereichen.
Wir unterstützen IT-Sicherheitsverantwortliche als unabhängiger Sparringspartner bei strategischen Sicherheitsfragen. Gemeinsam reflektieren wir Prioritäten, Risiken, Roadmaps, organisatorische Herausforderungen und Management-Kommunikation – ergänzt durch Erfahrungen aus anderen Unternehmen, Branchen und Sicherheitsreifegraden.
Mit CISO Advisory erhalten Sie keinen theoretischen Berater, sondern einen erfahrenen Sparringspartner, der Ihre Herausforderungen versteht, kritisch mitdenkt und Impulse aus anderen Organisationen einbringt.
Senior-Beratung für anspruchsvolle Entscheidungen: unabhängig, pragmatisch und exakt dort, wo interne Security-Verantwortliche zusätzliche Schlagkraft benötigen.
Je nach Fragestellung 2–8 Wochen oder als laufendes Sparring.
CISO, Informationssicherheitsleitung, IT-Management und bei Bedarf Geschäftsführung oder Fachverantwortliche.
Fokussierte Briefings, Review vorhandener Unterlagen und kurze Entscheidungsworkshops.
Unabhängige Bewertung, belastbare Entscheidungsvorlagen, priorisierte Empfehlungen und konkrete nächste Schritte für Management und Security-Team.
Organisationen ab etwa 250 Mitarbeitenden mit eigener Security-Funktion, die komplexe Vorhaben absichern, Entscheidungen beschleunigen oder externe Senior-Expertise einbinden möchten.
Der konkrete Aufwand richtet sich nach Scope, Standorten, vorhandenem Reifegrad und gewünschter Prüftiefe. Vor Projektstart erhalten Sie einen klar abgegrenzten Leistungsumfang mit nachvollziehbaren Annahmen und ohne versteckte Zusatzleistungen.
Konkrete Projekte zeigen, wie wir Risiken priorisieren, Strukturen verbessern und Security messbar in die Umsetzung bringen.
Erprobte Security-Beratung, qualifizierte Senior-Expertise und klare Verantwortlichkeiten – für Entscheidungen mit weniger Risiko.
brand eins und Statista zählen BlackMount 2026 zu den besten IT-Dienstleistern Deutschlands. Die unabhängige Erhebung basiert auf Empfehlungen von Kunden und Branchenexperten – ein belastbarer Beleg für unsere Security-Expertise.


In 30 Minuten ordnen wir Ihre CISO Advisory-Situation ein, klären den passenden Beratungsumfang und legen den sinnvollsten nächsten Schritt fest.

Im Erstgespräch ordnen wir Ihre Situation ein – statt Ihnen eine pauschale Standardantwort zu geben.


Vom ersten Austausch bis zur Umsetzung: Sie erhalten klare Entscheidungen, einen realistischen Fahrplan und greifbare Fortschritte.
Wir verstehen Ziele, Rahmenbedingungen und Prioritäten. Sie erhalten eine erste Einschätzung sowie den nächsten sinnvollen Schritt – fokussiert und ohne Umwege.
Wir vertiefen Ihre aktuelle Lage, bewerten Handlungsfelder und priorisieren Maßnahmen. Sie erhalten eine klare Strategie mit realistischem Fahrplan – transparent, umsetzbar, managementtauglich.
Wir starten in die Praxis: Maßnahmen steuern, Nachweise erstellen, Fortschritt messbar machen. Sie erhalten greifbare Ergebnisse – pragmatisch, prüfbar, terminsicher.
Wählen Sie Ihren Termin direkt aus. Kostenlos, unverbindlich und von Beginn an mit einem erfahrenen Senior-Berater für CISO Advisory.
Für CISOs, Security-Leads und Geschäftsleitungen mit strategischen Sicherheitsfragen.
Wir strukturieren Ihre aktuelle Security-Fragestellung auf Managementebene.
Entscheidungen, Risiken und interne Abhängigkeiten werden priorisiert.
Wir klären das passende Advisory-Format für Ihre Situation.
Sie erhalten eine belastbare Empfehlung für die nächste Entscheidung.
Schildern Sie uns Ihre Ausgangslage. Unser Senior-Team prüft persönlich, wie BlackMount sinnvoll unterstützen kann und welche nächsten Schritte Substanz haben.