01Projektdauer
Typischerweise 6–12 Wochen – abhängig von Lieferantenanzahl, Kritikalität und vorhandenen Prozessen.


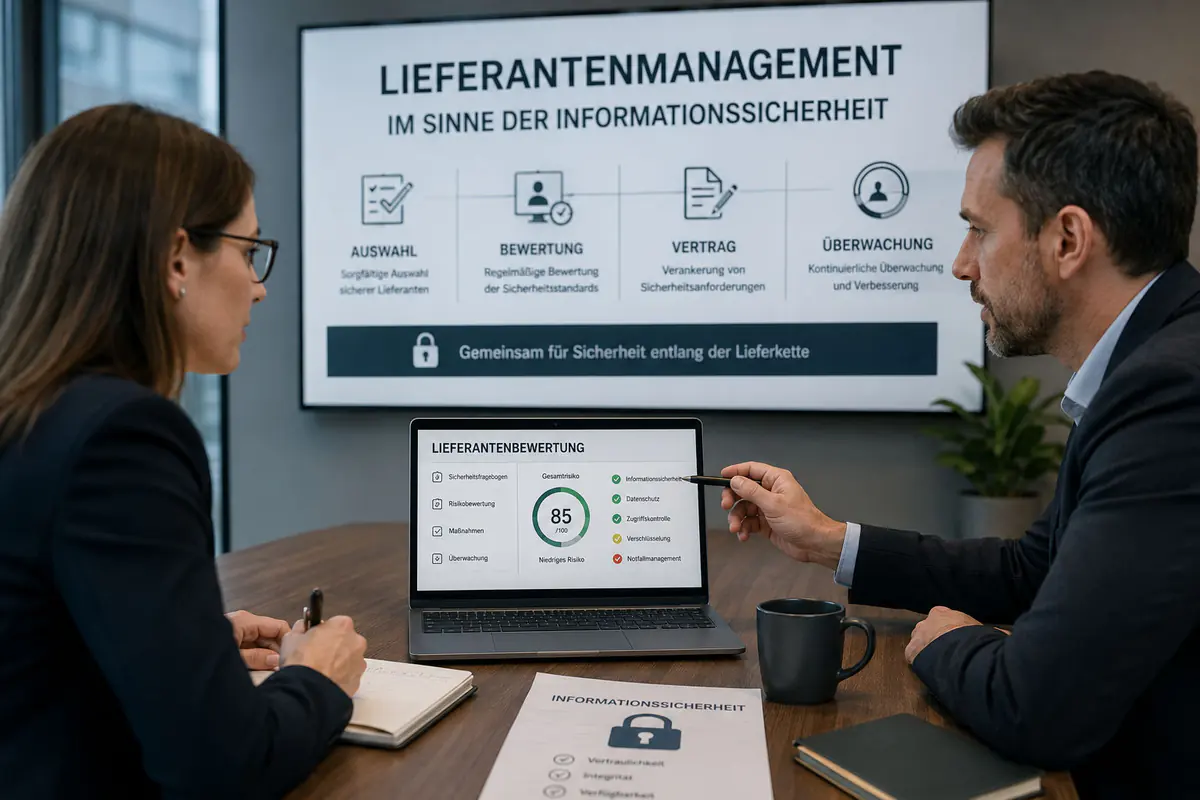


Viele Unternehmen sind stark von externen Dienstleistern, Cloud-Anbietern, Softwarelieferanten und kritischen Partnern abhängig. Doch häufig fehlen Transparenz, einheitliche Bewertungen und klare Sicherheitsanforderungen, um Risiken in der Lieferkette wirklich steuern zu können.
Oft ist nicht eindeutig bekannt, welche Dienstleister Zugriff auf sensible Daten, kritische Systeme oder geschäftsrelevante Prozesse haben. Ohne vollständige Übersicht lassen sich Risiken, Abhängigkeiten und Prioritäten kaum zuverlässig bewerten.
Lieferanten werden häufig unterschiedlich geprüft – mal über Fragebögen, mal über Vertragsklauseln, mal gar nicht. Dadurch entstehen Lücken, Doppelarbeit und Ergebnisse, die sich nicht sauber vergleichen oder gegenüber Management und Auditoren nachweisen lassen.
Viele Risiken entstehen, weil Informationssicherheit, Meldepflichten, Zugriffsrechte, Subdienstleister, Audit-Rechte oder Mindestanforderungen nicht klar genug vertraglich geregelt sind. Spätestens bei Sicherheitsvorfällen oder Audits wird das zum Problem.
Cloud-Plattformen, IT-Dienstleister, Softwareanbieter oder Outsourcing-Partner können direkt auf Verfügbarkeit, Integrität und Vertraulichkeit wirken. Ohne Bewertung von Kritikalität, Konzentrationsrisiken und Ausweichmöglichkeiten bleiben geschäftskritische Abhängigkeiten verborgen.
Ob ISO 27001, NIS2, DORA, KRITIS, TISAX oder Kundenaudits: Unternehmen müssen zeigen können, dass Risiken aus Drittparteien gesteuert werden. Fehlen Prozesse, Bewertungen, Dokumentation und Maßnahmenverfolgung, wird die Nachweisführung aufwendig und unsicher.
Unser Beratungsansatz bringt Struktur in die Steuerung externer Risiken. Wir erfassen relevante Lieferanten und Dienstleister, klassifizieren deren Kritikalität und bewerten Risiken anhand klarer Kriterien. Darauf aufbauend entwickeln wir praxistaugliche Prozesse, Sicherheitsanforderungen, Bewertungsmethoden, Fragebögen, Vertragsbausteine und Monitoring-Mechanismen. So entsteht ein belastbares Drittparteienrisikomanagement, das nicht nur einmalig prüft, sondern Risiken laufend sichtbar, priorisierbar und steuerbar macht.
Nach der Zusammenarbeit mit BlackMount verfügen Sie über einen etablierten Rahmen zur systematischen Steuerung von Lieferanten- und Drittparteienrisiken. Kritische Dienstleister sind identifiziert, Risiken bewertet, Sicherheitsanforderungen definiert und Verantwortlichkeiten klar geregelt. Ihre Organisation besitzt einheitliche Bewertungsprozesse, dokumentierte Nachweise, Maßnahmenpläne und Monitoring-Strukturen, um externe Risiken gegenüber Management, Kunden, Auditoren und regulatorischen Anforderungen nachvollziehbar zu steuern.
Kritische Dienstleister werden transparent, Risiken vergleichbar und Prüfungen effizient steuerbar – passend zu Ihrer Lieferantenlandschaft.
Typischerweise 6–12 Wochen – abhängig von Lieferantenanzahl, Kritikalität und vorhandenen Prozessen.
Einkauf, Informationssicherheit, Risikomanagement, Legal/Compliance und Fachverantwortliche.
Datenexport oder Lieferantenliste, Interviews und zwei bis vier Workshops zur Bewertungs- und Steuerungslogik.
Kritikalitätsmodell, Risikobewertung, Prüfprozess, Fragebögen, Vertragsanforderungen, Reporting und priorisierte Maßnahmen für kritische Drittparteien.
Unternehmen ab etwa 250 Mitarbeitenden mit vielen IT-, Cloud- oder Produktionsdienstleistern, steigenden Kundenanforderungen oder regulatorischem Handlungsdruck.
Der konkrete Aufwand richtet sich nach Scope, Standorten, vorhandenem Reifegrad und gewünschter Prüftiefe. Vor Projektstart erhalten Sie einen klar abgegrenzten Leistungsumfang mit nachvollziehbaren Annahmen und ohne versteckte Zusatzleistungen.
Konkrete Projekte zeigen, wie wir Risiken priorisieren, Strukturen verbessern und Security messbar in die Umsetzung bringen.
Erprobte Security-Beratung, qualifizierte Senior-Expertise und klare Verantwortlichkeiten – für Entscheidungen mit weniger Risiko.
brand eins und Statista zählen BlackMount 2026 zu den besten IT-Dienstleistern Deutschlands. Die unabhängige Erhebung basiert auf Empfehlungen von Kunden und Branchenexperten – ein belastbarer Beleg für unsere Security-Expertise.


In 30 Minuten ordnen wir Ihre Drittparteienrisikomanagement-Situation ein, klären den passenden Beratungsumfang und legen den sinnvollsten nächsten Schritt fest.

Im Erstgespräch ordnen wir Ihre Situation ein – statt Ihnen eine pauschale Standardantwort zu geben.


Vom ersten Austausch bis zur Umsetzung: Sie erhalten klare Entscheidungen, einen realistischen Fahrplan und greifbare Fortschritte.
Wir verstehen Ziele, Rahmenbedingungen und Prioritäten. Sie erhalten eine erste Einschätzung sowie den nächsten sinnvollen Schritt – fokussiert und ohne Umwege.
Wir vertiefen Ihre aktuelle Lage, bewerten Handlungsfelder und priorisieren Maßnahmen. Sie erhalten eine klare Strategie mit realistischem Fahrplan – transparent, umsetzbar, managementtauglich.
Wir starten in die Praxis: Maßnahmen steuern, Nachweise erstellen, Fortschritt messbar machen. Sie erhalten greifbare Ergebnisse – pragmatisch, prüfbar, terminsicher.
Wählen Sie Ihren Termin direkt aus. Kostenlos, unverbindlich und von Beginn an mit einem erfahrenen Senior-Berater für Drittparteienrisikomanagement.
Für Unternehmen mit kritischen Lieferanten, Dienstleistern und digitalen Abhängigkeiten.
Wir ordnen Ihr bestehendes Lieferantenrisikomanagement ein.
Kritische Partner, Bewertungskriterien und Nachweislücken werden priorisiert.
Wir klären den passenden Umfang für Risikoanalyse und Steuerungsprozess.
Sie erhalten einen konkreten nächsten Schritt für mehr Lieferkettensicherheit.
Schildern Sie uns Ihre Ausgangslage. Unser Senior-Team prüft persönlich, wie BlackMount sinnvoll unterstützen kann und welche nächsten Schritte Substanz haben.