01Projektdauer
Typischerweise 2–6 Wochen inklusive Vorbereitung, Auditdurchführung und Bericht.


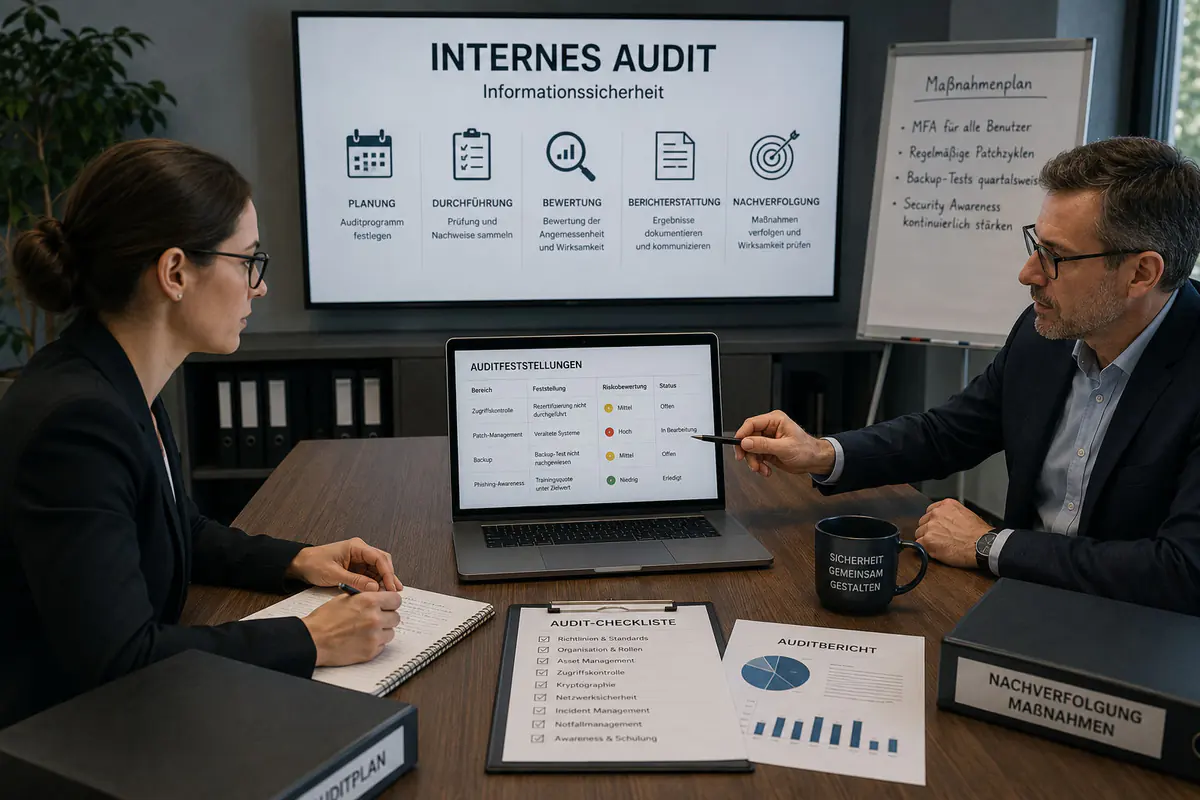


Richtlinien sind vorhanden, Maßnahmen wurden umgesetzt – aber niemand weiß genau, ob sie im Alltag wirklich funktionieren. Unsere internen Audits schaffen Klarheit, bevor Lücken im externen Audit oder bei Kundenanforderungen auffallen.
Viele Schwachstellen entstehen nicht durch fehlende Konzepte, sondern durch Abweichungen in der täglichen Praxis. Ein internes Audit zeigt, ob Richtlinien, Prozesse und Sicherheitsmaßnahmen tatsächlich umgesetzt werden – und wo Risiken im operativen Alltag bestehen.
Ohne vorherige unabhängige Prüfung bleibt oft unklar, ob Anforderungen wirklich erfüllt sind. Ein internes Audit deckt Lücken frühzeitig auf, bevor sie im externen Audit, bei Kundenprüfungen oder Zertifizierungen kritisch werden.
Management und Verantwortliche wissen häufig nicht genau, wie wirksam die bestehende Sicherheitsorganisation tatsächlich ist. Ein internes Audit schafft eine belastbare Einschätzung zum Reifegrad, zu Schwachstellen und zu priorisierten Handlungsfeldern.
Dokumente, Richtlinien und Maßnahmen existieren oft, sind aber nicht aktuell, vollständig oder prüffähig. Ein internes Audit zeigt konkret, welche Nachweise fehlen, widersprüchlich sind oder für Audits und Kundenanforderungen verbessert werden müssen.
Viele Unternehmen setzen Sicherheitsmaßnahmen um, überprüfen deren Wirksamkeit aber nicht systematisch. Ein internes Audit bewertet, ob Maßnahmen nicht nur formal vorhanden sind, sondern Informationssicherheit tatsächlich verbessern.
Wir führen interne Audits nicht als reines Pflichtprogramm durch, sondern als wirksames Instrument zur Verbesserung Ihrer Informationssicherheit. Dabei prüfen wir strukturiert, ob Anforderungen, Richtlinien und Sicherheitsmaßnahmen nicht nur dokumentiert, sondern in der Praxis tatsächlich umgesetzt und wirksam sind.
Nach unserem internen Audit erhalten Sie eine belastbare Einschätzung zum Stand Ihrer Informationssicherheit. Sie wissen, welche Anforderungen erfüllt sind, wo Schwachstellen bestehen und welche Maßnahmen priorisiert werden sollten. Statt eines rein formalen Prüfberichts bekommen Sie eine klare Entscheidungsgrundlage für Management, IT und Informationssicherheitsverantwortliche – mit nachvollziehbaren Feststellungen, bewerteten Risiken und konkreten Handlungsempfehlungen.
Sie erhalten eine unabhängige, praxisnahe Bewertung Ihres Managementsystems – mit klaren Feststellungen und konkretem Verbesserungsnutzen.
Typischerweise 2–6 Wochen inklusive Vorbereitung, Auditdurchführung und Bericht.
Managementsystem-Verantwortliche, Informationssicherheit, IT sowie ausgewählte Prozess- und Fachverantwortliche.
Unterlagen bereitstellen, Interviews ermöglichen und Ergebnisse in einem Abschlussgespräch bewerten.
Auditplan, objektive Feststellungen, nachvollziehbare Nachweise, Abweichungen und Beobachtungen sowie priorisierte Verbesserungsempfehlungen.
Unternehmen ab etwa 100 Mitarbeitenden, die normative Anforderungen erfüllen, Zertifizierungen vorbereiten oder Wirksamkeit und Reife ihres ISMS unabhängig prüfen möchten.
Der konkrete Aufwand richtet sich nach Scope, Standorten, vorhandenem Reifegrad und gewünschter Prüftiefe. Vor Projektstart erhalten Sie einen klar abgegrenzten Leistungsumfang mit nachvollziehbaren Annahmen und ohne versteckte Zusatzleistungen.
Konkrete Projekte zeigen, wie wir Risiken priorisieren, Strukturen verbessern und Security messbar in die Umsetzung bringen.
Erprobte Security-Beratung, qualifizierte Senior-Expertise und klare Verantwortlichkeiten – für Entscheidungen mit weniger Risiko.
brand eins und Statista zählen BlackMount 2026 zu den besten IT-Dienstleistern Deutschlands. Die unabhängige Erhebung basiert auf Empfehlungen von Kunden und Branchenexperten – ein belastbarer Beleg für unsere Security-Expertise.


In 30 Minuten ordnen wir Ihre interne Audits-Situation ein, klären den passenden Beratungsumfang und legen den sinnvollsten nächsten Schritt fest.

Im Erstgespräch ordnen wir Ihre Situation ein – statt Ihnen eine pauschale Standardantwort zu geben.


Vom ersten Austausch bis zur Umsetzung: Sie erhalten klare Entscheidungen, einen realistischen Fahrplan und greifbare Fortschritte.
Wir verstehen Ziele, Rahmenbedingungen und Prioritäten. Sie erhalten eine erste Einschätzung sowie den nächsten sinnvollen Schritt – fokussiert und ohne Umwege.
Wir vertiefen Ihre aktuelle Lage, bewerten Handlungsfelder und priorisieren Maßnahmen. Sie erhalten eine klare Strategie mit realistischem Fahrplan – transparent, umsetzbar, managementtauglich.
Wir starten in die Praxis: Maßnahmen steuern, Nachweise erstellen, Fortschritt messbar machen. Sie erhalten greifbare Ergebnisse – pragmatisch, prüfbar, terminsicher.
Wählen Sie Ihren Termin direkt aus. Kostenlos, unverbindlich und von Beginn an mit einem erfahrenen Senior-Berater für interne Audits.
Für Organisationen vor Zertifizierungen, Kunden- oder regulatorischen Prüfungen.
Wir ordnen Auditfähigkeit und vorhandene Nachweise ein.
Prüfbereiche, Risiken und mögliche Feststellungen werden priorisiert.
Wir klären Prüfgrundlage, Scope und Format des internen Audits.
Sie erhalten einen konkreten Auditplan mit verwertbaren Ergebnissen.
Schildern Sie uns Ihre Ausgangslage. Unser Senior-Team prüft persönlich, wie BlackMount sinnvoll unterstützen kann und welche nächsten Schritte Substanz haben.