01Projektdauer
Typischerweise 6–12 Wochen – abhängig von Systemanzahl, Abhängigkeiten und vorhandener Dokumentation.


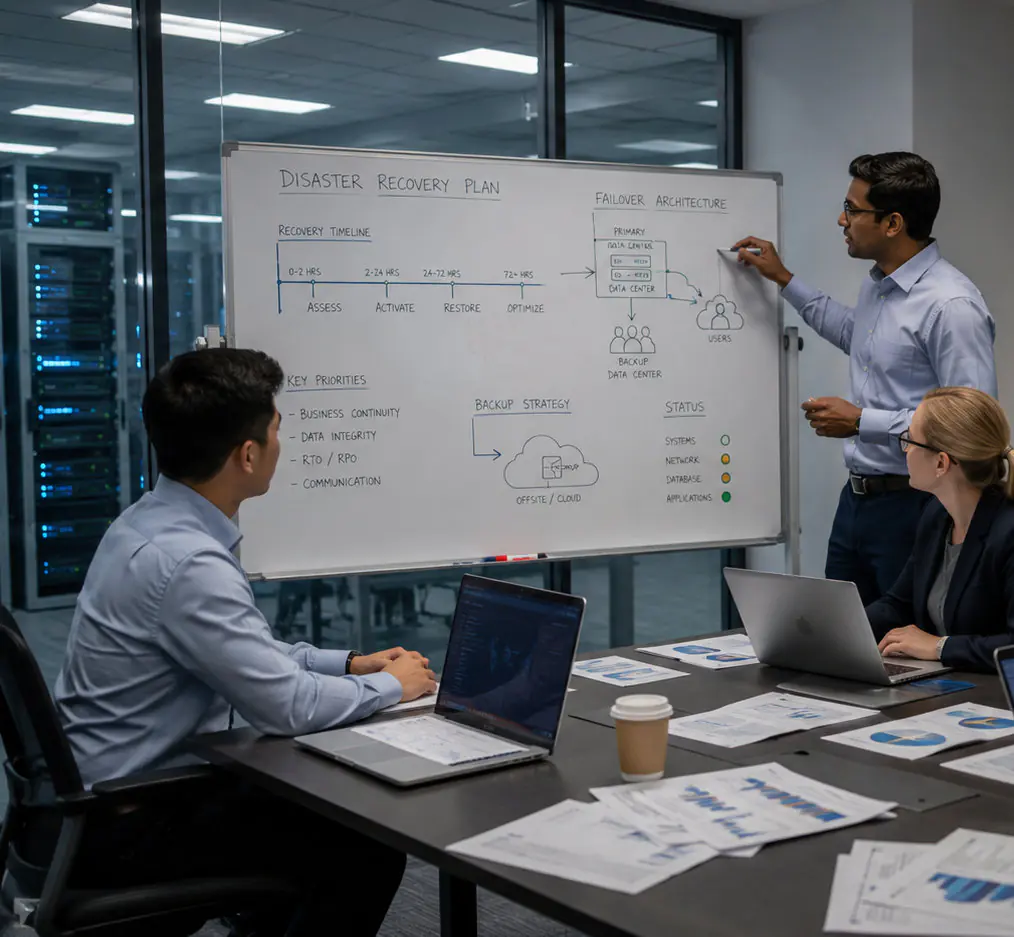


Viele Unternehmen verlassen sich auf Backups, wissen aber nicht genau, ob kritische Systeme im Ernstfall schnell genug wiederhergestellt werden können. Wir schaffen Klarheit über Abhängigkeiten, Wiederanlaufzeiten, technische Risiken und konkrete Recovery-Verfahren.
Viele Unternehmen sichern Daten regelmäßig, testen aber nicht ausreichend, ob Systeme, Anwendungen und Daten im Ernstfall vollständig und rechtzeitig wiederhergestellt werden können. Ein Backup allein ist noch keine Disaster-Recovery-Fähigkeit.
Häufig ist nicht definiert, welche Systeme zuerst wiederhergestellt werden müssen und welche Ausfallzeiten akzeptabel sind. Ohne klare RTO- und RPO-Ziele fehlt die Grundlage für technische Recovery-Strategien und Investitionsentscheidungen.
Geschäftskritische Anwendungen hängen oft von Datenbanken, Schnittstellen, Identitätsdiensten, Netzwerken, Cloud-Plattformen, Dienstleistern und Infrastrukturkomponenten ab. Wenn diese Abhängigkeiten nicht bekannt sind, scheitert Wiederherstellung im Ernstfall an unerwarteten Engpässen.
Viele Wiederanlaufdokumente sind veraltet, zu technisch, zu allgemein oder nicht auf konkrete Ausfallszenarien ausgerichtet. Im Ernstfall fehlt dann eine klare Schrittfolge, wer was tut, welche Systeme priorisiert werden und wie Entscheidungen getroffen werden.
Disaster Recovery funktioniert nur, wenn Recovery-Verfahren regelmäßig getestet und verbessert werden. Ohne Tests bleibt unklar, ob Wiederherstellungszeiten realistisch sind, ob Daten vollständig verfügbar sind und ob Teams im Ernstfall sicher handeln können.
Unser Beratungsansatz macht Disaster Recovery planbar, testbar und steuerbar. Wir identifizieren kritische IT-Services, Anwendungen, Daten und Abhängigkeiten, definieren realistische Wiederanlaufziele und entwickeln passende Recovery-Strategien. Darauf aufbauend erstellen wir klare Disaster-Recovery-Pläne, Rollenmodelle, Eskalationswege und technische Wiederherstellungsverfahren. Anschließend unterstützen wir bei Tests, Übungen und Optimierungen, damit Ihre IT im Ernstfall nicht improvisieren muss, sondern strukturiert wiederhergestellt werden kann.
Nach der Zusammenarbeit mit BlackMount verfügen Sie über eine strukturierte Disaster-Recovery-Planung für Ihre kritischen IT-Systeme. Wiederanlaufziele sind definiert, Systemabhängigkeiten dokumentiert, Recovery-Strategien festgelegt und Verantwortlichkeiten klar geregelt. Ihre Organisation besitzt konkrete Wiederherstellungsverfahren, Eskalationswege, Kommunikationsstrukturen, Testpläne und Nachweise, um bei Cyberangriffen, Systemausfällen, Datenverlust oder Infrastrukturstörungen kontrolliert reagieren und IT-Services gezielt wiederherstellen zu können.
Kritische Systeme werden priorisiert und Wiederanlaufwege so geplant, dass Ihr Unternehmen nach einem Ausfall kontrolliert zurück in den Betrieb findet.
Typischerweise 6–12 Wochen – abhängig von Systemanzahl, Abhängigkeiten und vorhandener Dokumentation.
IT-Betrieb, Infrastruktur, Applikationsverantwortliche, Informationssicherheit und relevante Fachbereiche.
Systeminventar und Dokumente bereitstellen, Interviews führen und Wiederanlaufprioritäten in Workshops abstimmen.
Priorisierte Systemlandschaft, Recovery-Ziele, technische Wiederanlaufpläne, Abhängigkeiten, Testkonzept und konkrete Maßnahmen zur Schließung kritischer Lücken.
Unternehmen ab etwa 100 Mitarbeitenden mit geschäftskritischen IT-Systemen, komplexen Abhängigkeiten oder unzureichend getesteten Wiederherstellungsplänen.
Der konkrete Aufwand richtet sich nach Scope, Standorten, vorhandenem Reifegrad und gewünschter Prüftiefe. Vor Projektstart erhalten Sie einen klar abgegrenzten Leistungsumfang mit nachvollziehbaren Annahmen und ohne versteckte Zusatzleistungen.
Konkrete Projekte zeigen, wie wir Risiken priorisieren, Strukturen verbessern und Security messbar in die Umsetzung bringen.
Erprobte Security-Beratung, qualifizierte Senior-Expertise und klare Verantwortlichkeiten – für Entscheidungen mit weniger Risiko.
brand eins und Statista zählen BlackMount 2026 zu den besten IT-Dienstleistern Deutschlands. Die unabhängige Erhebung basiert auf Empfehlungen von Kunden und Branchenexperten – ein belastbarer Beleg für unsere Security-Expertise.


In 30 Minuten ordnen wir Ihre Disaster Recovery-Situation ein, klären den passenden Beratungsumfang und legen den sinnvollsten nächsten Schritt fest.

Im Erstgespräch ordnen wir Ihre Situation ein – statt Ihnen eine pauschale Standardantwort zu geben.


Vom ersten Austausch bis zur Umsetzung: Sie erhalten klare Entscheidungen, einen realistischen Fahrplan und greifbare Fortschritte.
Wir verstehen Ziele, Rahmenbedingungen und Prioritäten. Sie erhalten eine erste Einschätzung sowie den nächsten sinnvollen Schritt – fokussiert und ohne Umwege.
Wir vertiefen Ihre aktuelle Lage, bewerten Handlungsfelder und priorisieren Maßnahmen. Sie erhalten eine klare Strategie mit realistischem Fahrplan – transparent, umsetzbar, managementtauglich.
Wir starten in die Praxis: Maßnahmen steuern, Nachweise erstellen, Fortschritt messbar machen. Sie erhalten greifbare Ergebnisse – pragmatisch, prüfbar, terminsicher.
Wählen Sie Ihren Termin direkt aus. Kostenlos, unverbindlich und von Beginn an mit einem erfahrenen Senior-Berater für Disaster Recovery.
Für Unternehmen mit kritischen IT-Systemen und hohen Anforderungen an Wiederanlaufzeiten.
Wir ordnen Wiederanlauffähigkeit und bestehende Recovery-Pläne ein.
Kritische Systeme, Abhängigkeiten sowie RTO und RPO werden priorisiert.
Wir klären die notwendige Tiefe Ihrer Disaster-Recovery-Planung.
Sie erhalten eine umsetzbare Recovery-Roadmap.
Schildern Sie uns Ihre Ausgangslage. Unser Senior-Team prüft persönlich, wie BlackMount sinnvoll unterstützen kann und welche nächsten Schritte Substanz haben.