01Projektdauer
Typischerweise 6–12 Monate – abhängig von Scope, Unternehmensgröße und vorhandenem ISMS-Reifegrad.


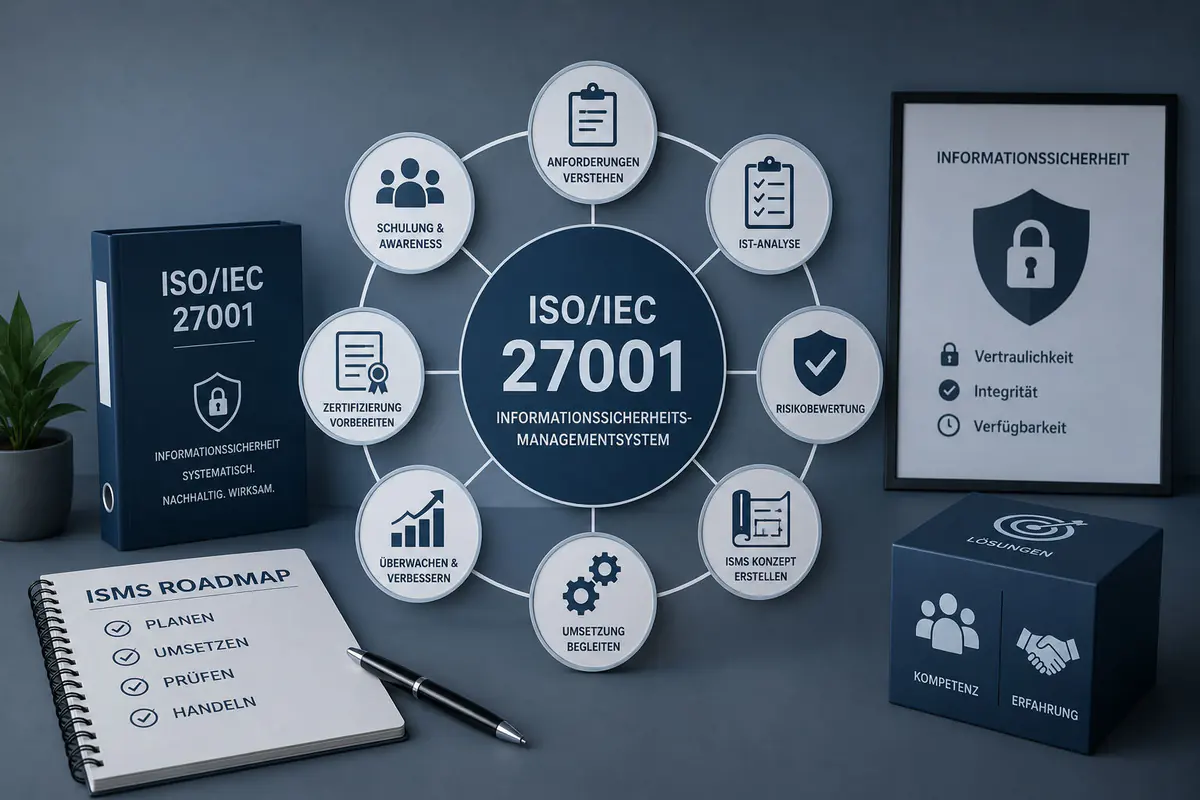


Viele Unternehmen starten mit ISO/IEC 27001 erst dann, wenn externer Druck entsteht – durch Kundenanforderungen, Ausschreibungen oder Audits. Genau dann braucht es Klarheit, Struktur und erfahrene Beratung, damit aus Unsicherheit ein planbarer Zertifizierungsweg wird.
Die Anforderungen wirken komplex, die Verantwortlichkeiten sind unklar und intern fehlt oft die Zeit, sich strukturiert einzuarbeiten. Ohne klaren Fahrplan entsteht schnell Unsicherheit – und das Projekt bleibt liegen, bevor es richtig startet.
ISO/IEC 27001 muss neben dem Tagesgeschäft umgesetzt werden. Wenn Aufgaben, Vorlagen und Prioritäten nicht klar definiert sind, zieht sich die Zertifizierung unnötig in die Länge und belastet interne Ressourcen stärker als nötig.
Viele Unternehmen scheitern nicht am Willen, sondern an der Umsetzung. Abstrakte Anforderungen, generische Dokumente und unklare nächste Schritte führen dazu, dass viel besprochen, aber wenig wirksam umgesetzt wird.
Immer häufiger wird ein belastbarer Nachweis zur Informationssicherheit verlangt. Wenn ISO/IEC 27001 plötzlich zur Voraussetzung für Aufträge, Rahmenverträge oder Wachstum wird, braucht es eine strukturierte Begleitung statt hektischer Einzelmaßnahmen.
Unvollständige Dokumentation, offene Maßnahmen oder fehlende Nachweise werden oft erst kurz vor dem Audit sichtbar. Ohne erfahrene Vorbereitung steigt das Risiko für Verzögerungen, Nacharbeiten und unnötigen Stress im Zertifizierungsprozess.
Wir bringen Struktur, Tempo und Umsetzungssicherheit in Ihren Zertifizierungsprozess. Gemeinsam analysieren wir Ihren aktuellen Stand, priorisieren die nächsten Schritte und begleiten Sie mit praxiserprobten Vorlagen, klaren Aufgaben und persönlicher Beratung bis zum Audit. So wird ISO/IEC 27001 kein unübersichtliches Zusatzprojekt, sondern ein planbarer Prozess, den Ihr Team effizient bewältigen kann.
Nach der Zusammenarbeit mit BlackMount verfügen Sie über ein strukturiertes Informationssicherheitsmanagementsystem, das nicht nur dokumentiert, sondern im Unternehmen verankert ist. Verantwortlichkeiten sind klar geregelt, Risiken nachvollziehbar bewertet und Maßnahmen priorisiert. Ihre Organisation hat belastbare Richtlinien, prüfbare Nachweise und eine klare Grundlage, um ISO/IEC 27001-Anforderungen sicher zu erfüllen und gegenüber Kunden, Auditoren und Management überzeugend darzustellen.
Von der Scope-Definition bis zur Zertifizierungsreife: Sie erhalten einen klar geführten Weg mit praxisnahen Nachweisen statt unnötiger Bürokratie.
Typischerweise 6–12 Monate – abhängig von Scope, Unternehmensgröße und vorhandenem ISMS-Reifegrad.
Geschäftsführung, Informationssicherheit, IT, Risikoverantwortliche und relevante Support- sowie Fachbereiche.
Regelmäßige Workshops, abgestimmte Dokumentenreviews und aktive Entscheidungen zu Risiken, Maßnahmen und Verantwortlichkeiten.
Zertifizierungsfähiges ISMS, Risiko- und Maßnahmenmanagement, erforderliche Dokumentation, interne Auditvorbereitung und Begleitung bis zum Zertifizierungsaudit.
Unternehmen ab etwa 100 Mitarbeitenden, die ISO/IEC 27001 erstmals erreichen, ein bestehendes ISMS modernisieren oder eine Zertifizierung sicher vorbereiten möchten.
Der konkrete Aufwand richtet sich nach Scope, Standorten, vorhandenem Reifegrad und gewünschter Prüftiefe. Vor Projektstart erhalten Sie einen klar abgegrenzten Leistungsumfang mit nachvollziehbaren Annahmen und ohne versteckte Zusatzleistungen.
Konkrete Projekte zeigen, wie wir Risiken priorisieren, Strukturen verbessern und Security messbar in die Umsetzung bringen.
Erprobte Security-Beratung, qualifizierte Senior-Expertise und klare Verantwortlichkeiten – für Entscheidungen mit weniger Risiko.
brand eins und Statista zählen BlackMount 2026 zu den besten IT-Dienstleistern Deutschlands. Die unabhängige Erhebung basiert auf Empfehlungen von Kunden und Branchenexperten – ein belastbarer Beleg für unsere Security-Expertise.


In 30 Minuten ordnen wir Ihre ISO/IEC 27001-Situation ein, klären den passenden Beratungsumfang und legen den sinnvollsten nächsten Schritt fest.

Im Erstgespräch ordnen wir Ihre Situation ein – statt Ihnen eine pauschale Standardantwort zu geben.


Vom ersten Austausch bis zur Umsetzung: Sie erhalten klare Entscheidungen, einen realistischen Fahrplan und greifbare Fortschritte.
Wir verstehen Ziele, Rahmenbedingungen und Prioritäten. Sie erhalten eine erste Einschätzung sowie den nächsten sinnvollen Schritt – fokussiert und ohne Umwege.
Wir vertiefen Ihre aktuelle Lage, bewerten Handlungsfelder und priorisieren Maßnahmen. Sie erhalten eine klare Strategie mit realistischem Fahrplan – transparent, umsetzbar, managementtauglich.
Wir starten in die Praxis: Maßnahmen steuern, Nachweise erstellen, Fortschritt messbar machen. Sie erhalten greifbare Ergebnisse – pragmatisch, prüfbar, terminsicher.
Wählen Sie Ihren Termin direkt aus. Kostenlos, unverbindlich und von Beginn an mit einem erfahrenen Senior-Berater für ISO/IEC 27001.
Für Unternehmen mit Zertifizierungsziel oder konkretem Kunden- und Auditdruck.
Wir ordnen Zertifizierungsreife und vorhandenes ISMS ein.
Scope, Zeitplan, Nachweise und kritische Lücken werden priorisiert.
Wir klären den passenden Umfang einer ISO-27001-GAP-Analyse.
Sie erhalten einen konkreten Fahrplan bis zur Audit-Readiness.
Schildern Sie uns Ihre Ausgangslage. Unser Senior-Team prüft persönlich, wie BlackMount sinnvoll unterstützen kann und welche nächsten Schritte Substanz haben.